Varför välja denna hårdvarubaserade säkerhetsmodul?
Yubico YubiHSM 2 FIPS V2.2 (USB-A) ger hårdvarubaserad nyckellagring och kryptografiska operationer i ett kompakt USB-A-token. Den minskar exponeringen av privata nycklar och förenklar säkra flöden för signering, kryptering och autentisering. Du får FIPS 140-2-validerat skydd med standard-API:er och bred OS-support, så att du kan lägga till hårdvarusäkerhet utan större förändringar i din miljö.
YubiHSM 2 FIPS V2.2 (USB-A) i korthet:
- FIPS 140-2-validerad autentisering och AAL3-kompatibel nyckelhantering för starkare skydd av kryptografiska nycklar.
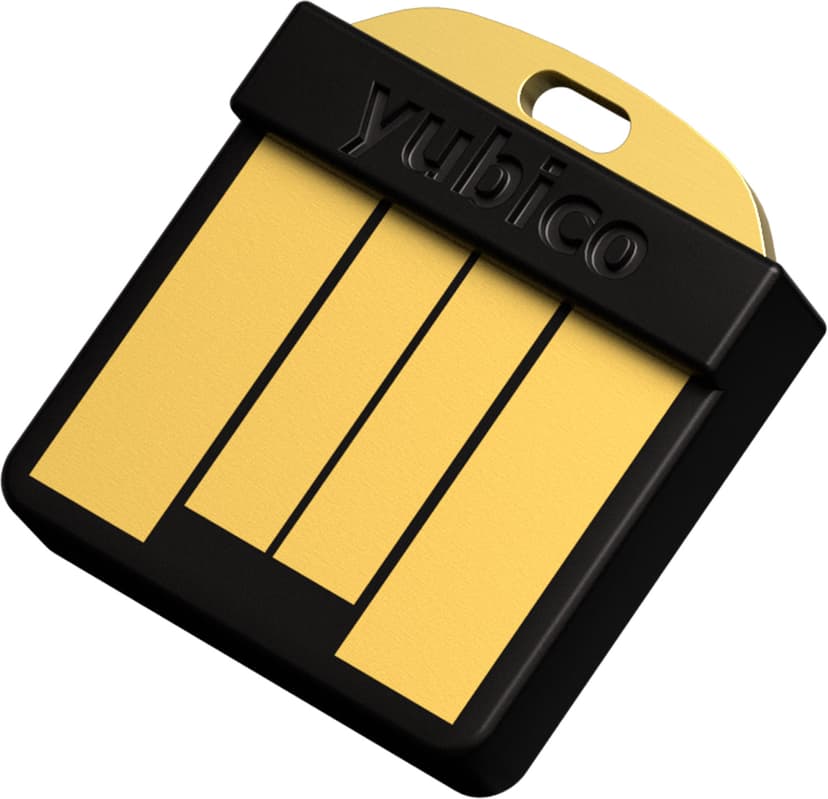
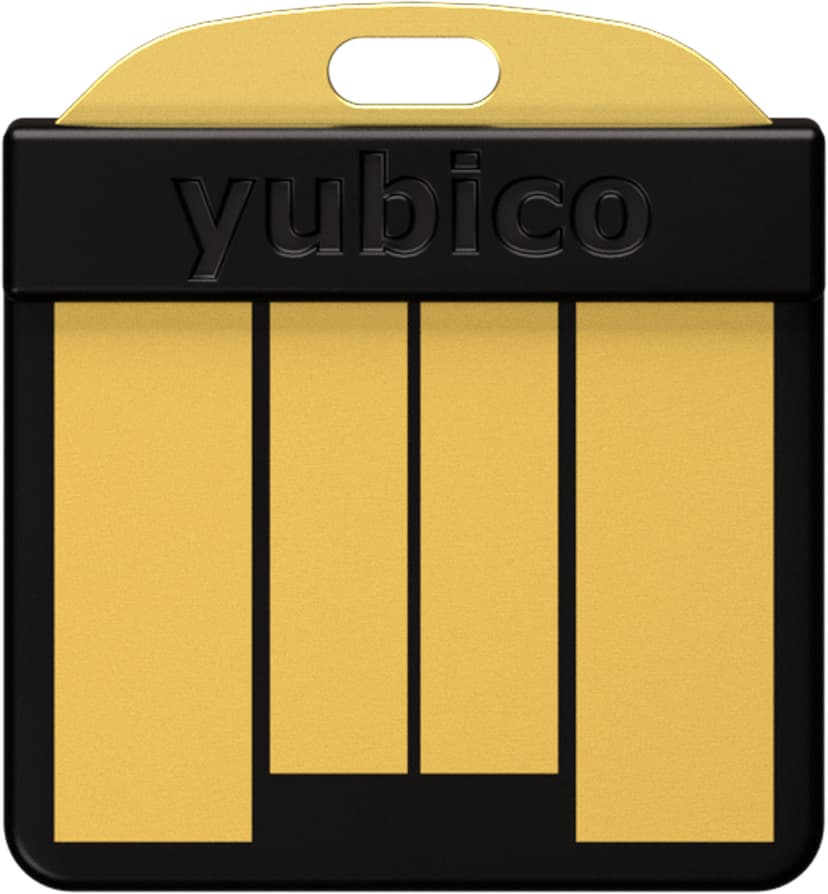
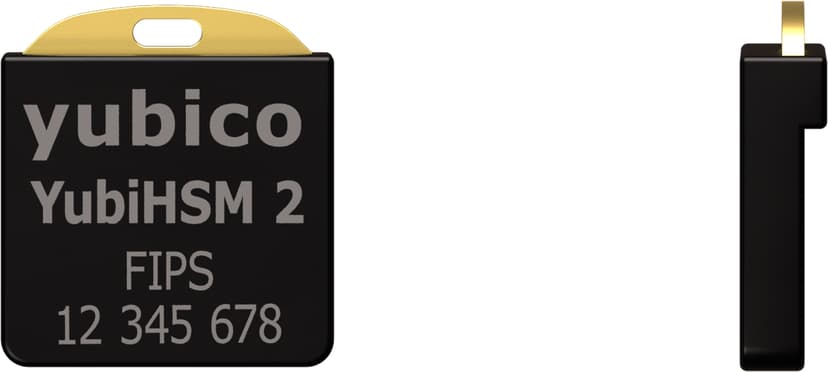
- Kompakt svart USB-A-token med synliga guldpläterade kontakter och en nyckelringsögla, lämplig för användning i server eller arbetsstation där utrymmet är begränsat.
- Integreras via PKCS#11, Microsoft CNG och egna bibliotek för C och Python, vilket underlättar automation och applikationsintegration.
- Stöd för RSA, ECC inklusive ed25519, SHA-2 och AES för vanliga behov av signering, kryptering och hashning.
- Kompatibel med större Linux-distributioner, Windows och macOS, kontrollera kompatibilitet med specifika äldre versioner före driftsättning.
Kärnfunktioner och hur den hjälper dig
YubiHSM 2 FIPS V2.2 (USB-A) lagrar privata nycklar på ett säkert sätt och utför kryptografiska operationer innanför hårdvarugränsen, så nycklar lämnar aldrig enheten. Du kan använda den för signering, dekryptering och nyckelhantering som kräver hårdvaruskydd. Enheten använder standard-API:er, så befintliga applikationer och automationsskript kan anropa HSM:en för kryptografiska operationer utan större omarbetningar.
Integration, kompatibilitet och efterlevnad
Modulen ansluts via USB Type-A och har stöd för Microsoft CNG, PKCS#11 och YubiHSM:s egna bibliotek för C och Python, vilket gör det möjligt att integrera i Windows-, Linux- och macOS-miljöer. Den uppfyller vanliga regulatoriska krav och produktstandarder som FCC, CE, RoHS och WEEE, och produceras av Yubico med design- och tillverkningskopplingar till USA och Sverige. Den lilla formfaktorn och den låga vikten gör det enkelt att montera den på en server, inkludera den i ett arbetsflöde för hårdvarusäkerhet eller ta med den vid arbete utanför kontoret.
Överväganden vid driftsättning
Enheten stöder ett brett urval av kryptografiska algoritmer och API:er, vilket är en fördel när du behöver integrera hårdvarubaserade nycklar i TLS, kodsignering eller automationskedjor. Verifiera kompatibiliteten för specifika OS-versioner i dina målsystem före utrullning för att säkerställa en smidig driftsättning.